Dans cet article Dans cet article
- Une nuit d’octobre, 700 sites privés de froid
- De la panne au mandat d’arrêt, quatre semaines d’enquête
- Des failles que l’ANSSI décrit depuis des années
- Shahid Kaveh, une unité des Gardiens de la révolution
- Ce que l’information judiciaire peut obtenir, et ses limites
- Les automates du quotidien, angle mort de la sécurité
- Un frigo connecté pèse désormais dans la géopolitique
Un mois après avoir vu leurs chambres froides dégeler en pleine nuit, plusieurs centaines de supermarchés français connaissent désormais le nom de ceux qui sont soupçonnés de les avoir visés. Le 9 novembre 2026, le parquet de Paris a ouvert une information judiciaire contre une unité rattachée aux Gardiens de la révolution iraniens, accusée d’avoir pris la main sur les systèmes de réfrigération d’environ 700 sites de la grande distribution.
Le mode opératoire tient en peu de mots. Les contrôleurs qui pilotent la température des vitrines et des chambres froides sont des objets connectés, administrés par une interface web. Quand cette interface reste accessible depuis Internet, avec un mot de passe trop simple, n’importe qui peut lancer un dégivrage sans fin et couper les alarmes. L’affaire déborde donc largement le cas de Leclerc, Intermarché et Super U : qui, dans les commerces et les entreprises, vérifie encore ce que ses équipements exposent au reste du monde ?
Une nuit d’octobre, 700 sites privés de froid
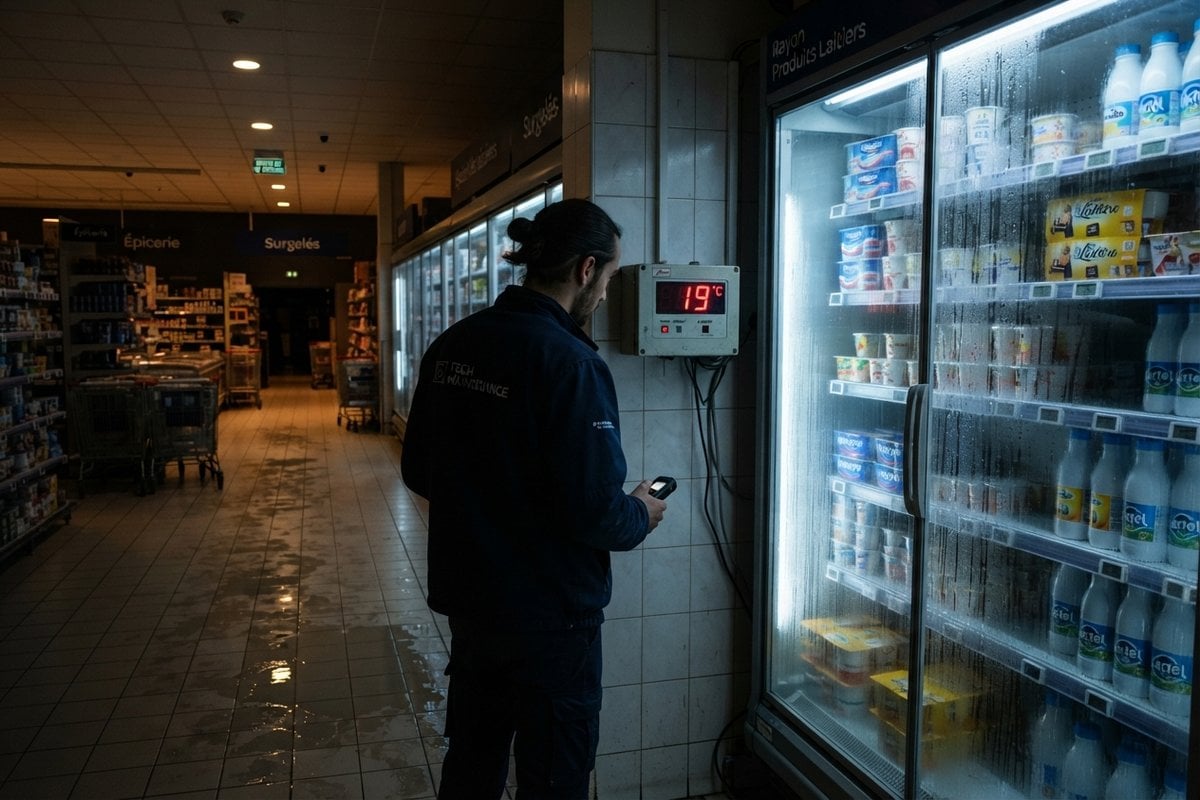
Selon le communiqué du parquet, l’attaque s’est déroulée dans la nuit du 11 au 12 octobre 2026. Les pirates ont programmé des cycles de dégivrage sans limite de durée et désactivé les sondes qui signalent une température anormale. Les équipements visés portent les marques Danfoss et Dixell, deux fournisseurs courants de régulateurs pour le froid commercial.
Les dégâts ne se limitent pas à des yaourts tièdes. Le parquet recense une vingtaine d’incendies, et KultureGeek rapporte que certains meubles frigorifiques ont atteint 50 °C. D’après Public Sénat, plusieurs centaines de milliers d’euros de marchandises ont parfois été jetés dans un seul magasin, sans que les autorités publient de bilan global.
Les supermarchés ne sont pas les seules victimes recensées. Des boucheries, un abattoir et des coopératives agroalimentaires figurent dans le bilan, et des équipements Schneider Electric de petites centrales hydroélectriques ont également été ciblés, avec des effets jugés modérés. Ce tableau explique la suite donnée à l’enquête, dont les étapes s’enchaînent depuis un mois.
De la panne au mandat d’arrêt, quatre semaines d’enquête
Les dates publiées par le parquet, l’ANSSI et le Sénat permettent de reconstituer le fil de l’affaire depuis 2014, année où les règles de base étaient déjà écrites :
- 2014 : l’ANSSI publie son guide de cybersécurité des systèmes industriels, qui couvre ce type d’automates ;
- 11 au 12 octobre 2026 : environ 700 sites de la grande distribution voient leurs régulateurs de froid détournés pendant la nuit ;
- 21 octobre 2026 : le directeur général de l’ANSSI attribue l’attaque à des défauts de sécurisation élémentaires devant la commission des Affaires étrangères du Sénat ;
- 9 novembre 2026 : le parquet de Paris ouvre une information judiciaire visant l’unité iranienne Shahid Kaveh et réclame des mandats d’arrêt internationaux.
Douze ans séparent donc la première recommandation officielle et la nuit où elle a fait défaut. Ce décalage pèse plus lourd que l’identité des attaquants, car il dit combien de temps des failles connues peuvent rester ouvertes dans un parc d’équipements que personne ne surveille vraiment.
Des failles que l’ANSSI décrit depuis des années
Devant les sénateurs, Vincent Strubel a dressé une liste sans surprise pour un spécialiste : équipements directement exposés sur Internet, administration mal protégée, mots de passe faibles et logiciels jamais mis à jour. Aucun outil sophistiqué n’a été nécessaire, seulement de la patience pour repérer les interfaces ouvertes.
Notre analyse, c’est que ce sont des défauts de sécurisation élémentaire qui ont été exploités.
Vincent Strubel, directeur général de l’ANSSI, audition devant la commission des Affaires étrangères du Sénat, 21 octobre 2026
Le patron de l’agence a reconnu au passage que ses recommandations ne sont pas systématiquement respectées, comme le rapporte le compte rendu de son audition au Sénat. Il a aussi rappelé que des frigos de ce type équipent bien d’autres secteurs que la grande distribution, ce qui élargit d’autant la surface d’attaque.
Le scénario rappelle celui des NAS QNAP piratés via Plex, où un appareil laissé joignable depuis Internet suffisait à ouvrir la porte. La différence tient aux conséquences physiques : ici, une commande à distance a fait monter la température de marchandises périssables et provoqué des départs de feu.
Shahid Kaveh, une unité des Gardiens de la révolution
Le parquet cible le chef de Shahid Kaveh et deux de ses adjoints. L’unité est présentée comme une structure offensive liée au centre cyber des Gardiens de la révolution, et l’attribution repose notamment sur l’usage du persan et sur des adresses IP localisées en Iran. Les qualifications retenues incluent l’accès frauduleux en bande organisée, les dégradations par moyen dangereux et l’action pour le compte d’une puissance étrangère.
Les chiffres officiels ne concordent pas tout à fait : le parquet parle d’une vingtaine d’incendies, l’ANSSI en compte au moins 15, selon le site spécialisé French Breaches. L’écart reste modeste, mais il rappelle que le bilan matériel complet n’a jamais été publié. Le ministre des Affaires étrangères, Jean-Noël Barrot, a de son côté réclamé des sanctions européennes contre les Gardiens de la révolution.
La France n’en est pas à son premier contentieux numérique avec Téhéran. Le centre de coordination des crises cyber de l’ANSSI attribue à une autre unité iranienne la compromission de la boutique en ligne de Charlie Hebdo en 2023, puis une intrusion chez une entreprise gérant des écrans d’affichage pendant les Jeux de Paris, à partir du 20 juillet 2024. Cette continuité donne la mesure de ce que l’enquête peut réellement obtenir.
Ce que l’information judiciaire peut obtenir, et ses limites
Des mandats d’arrêt internationaux contre des officiers iraniens ont peu de chances de mener un jour à un procès en France. Leur portée est surtout politique et dissuasive : nommer l’unité, ses chefs et ses méthodes, puis appuyer la demande de sanctions portée par la diplomatie française à Bruxelles.
Le risque, lui, ne s’éteint pas avec la procédure. KultureGeek signale que, la semaine dernière, plus de 100 établissements européens ont subi des attaques similaires, dont des équipements frigorifiques de banques de sang françaises, sans lien formellement établi avec l’opération d’octobre. Les mêmes interfaces exposées restent des cibles tant qu’elles ne sont pas refermées, ce qui renvoie la responsabilité vers ceux qui les installent et les exploitent.
Les automates du quotidien, angle mort de la sécurité
Un régulateur de froid Danfoss ou Dixell n’a rien d’un serveur de banque, et c’est précisément le problème. Ces boîtiers sont posés par un frigoriste, raccordés au réseau pour la télésurveillance, puis oubliés pendant des années, comme les 1,3 million de box Android TV piégées que leurs propriétaires ne soupçonnaient pas.
Les pistes de réponse sont connues et peu coûteuses. Une interface d’administration ne devrait jamais être joignable directement depuis Internet, mais seulement à travers un accès chiffré et authentifié. Les mots de passe livrés par défaut se changent à l’installation, les mises à jour du fabricant s’appliquent, et une alarme de température indépendante du système piloté évite qu’un seul accès coupe à la fois le froid et l’alerte.
Le cadre légal pourrait aussi bouger. Le projet de loi sur la cybersécurité en cours d’examen transpose la directive européenne NIS 2, qui élargit à des milliers d’entités l’obligation de sécuriser leurs systèmes, dont une partie de l’agroalimentaire. Reste à savoir jusqu’où cette obligation descendra dans la chaîne des sous-traitants.
Un frigo connecté pèse désormais dans la géopolitique
L’affaire déplace la frontière entre incident technique et acte d’hostilité. Un automate oublié dans une réserve de supermarché est devenu un point d’entrée assez intéressant pour qu’une unité d’un État étranger s’y attarde pendant une nuit entière, avec 700 sites touchés à la clé.
La question des prochains mois portera moins sur Téhéran que sur les installateurs et les fabricants. Tant qu’un équipement peut quitter l’usine ou l’atelier du frigoriste avec une interface ouverte et un mot de passe faible, l’attribution d’une attaque restera un exercice a posteriori, et la facture continuera d’arriver dans les bacs de produits jetés.