Dans cet article Dans cet article
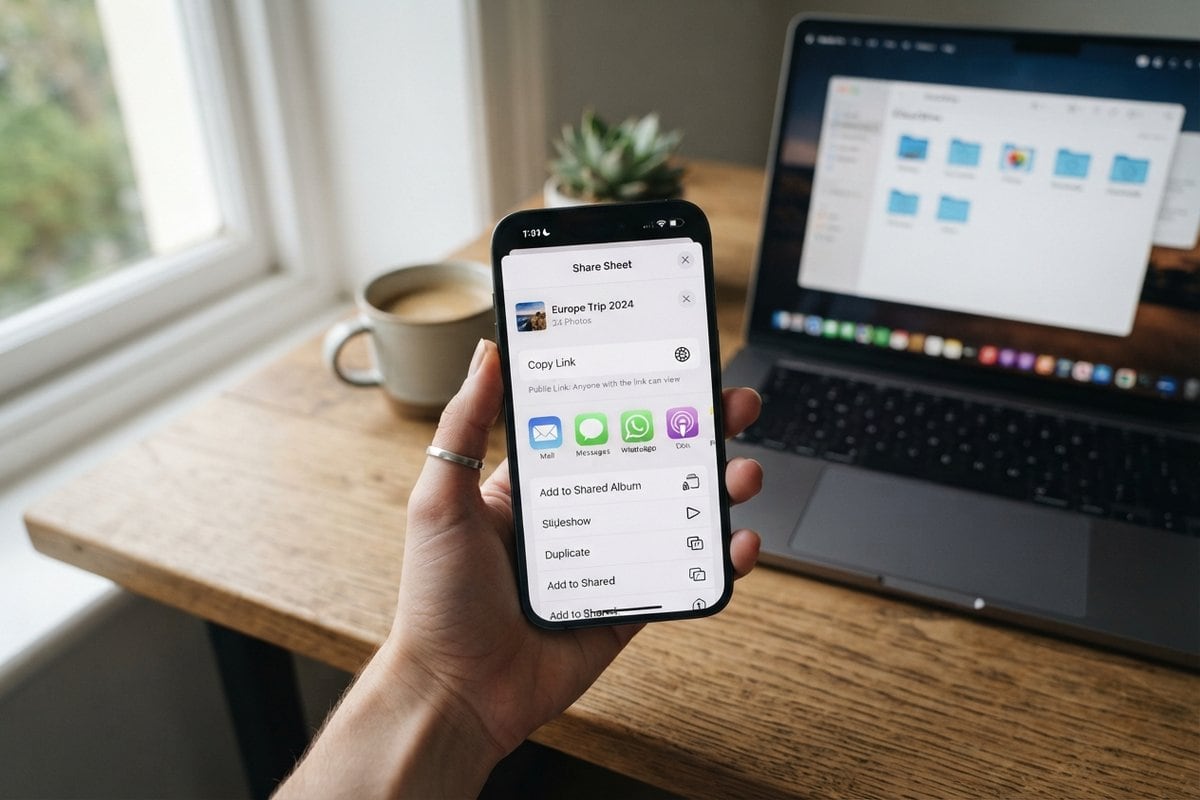
Partager un album photo ou un dossier par simple lien depuis un iPhone va changer de nature. Avec iOS 27.3, Apple vérifiera le contenu de tous les éléments partagés via l’option Quiconque disposant du lien, et se réserve le droit de les supprimer, voire de désactiver le compte de leur propriétaire.
Ce mode de partage crée une adresse que n’importe qui peut ouvrir dans un navigateur, sans compte Apple ni invitation. Il sert chaque jour à envoyer des photos de vacances, des vidéos trop lourdes pour une messagerie ou des documents de travail. Le changement intervient chez un constructeur qui a longtemps fait de la confidentialité de ses services en ligne un argument de vente. Que contrôle exactement Apple, et que risquent ceux qui partagent ainsi leurs fichiers ?
Ce que dit la nouvelle page d’assistance d’Apple
Le changement n’a pas fait l’objet d’un communiqué. Il apparaît dans une page d’assistance publiée le 3 novembre, consacrée au partage de contenus accessibles à quiconque dispose du lien. Apple y écrit que ces éléments sont accessibles à toute personne qui a le lien, Apple comprise, et seront vérifiés à la recherche de contenus nuisibles.
La règle s’appliquera à partir des versions 27.3 d’iOS, d’iPadOS, de macOS et de visionOS, dont la première bêta a été diffusée cette semaine, selon 9to5Mac. Aucune date de sortie publique n’est encore fixée, mais la mesure touchera iPhone, iPad, Mac et Vision Pro dès leur mise à jour. La page ne précise ni le sort des liens publics créés avant cette mise à jour, ni celui des partages lancés depuis un appareil resté sur une version antérieure, deux situations pourtant courantes.
La page ne définit pas ce qu’Apple entend par contenu nuisible, et ne décrit pas la méthode de détection employée. Cette absence de critères pèse lourd, car le texte détaille en revanche avec précision les sanctions possibles, et le périmètre exact du contrôle.
Ce qui est contrôlé, et ce qui ne l’est pas
Le contrôle ne vise pas toute la bibliothèque iCloud. D’après la page d’Apple et l’analyse d’iPhoneAddict, la frontière passe par le mode de partage choisi :
- les photos d’iCloud Photos partagées par lien public sont vérifiées ;
- les fichiers d’iCloud Drive partagés par lien public sont vérifiés ;
- les éléments partagés avec des personnes invitées nommément ne sont pas concernés ;
- les fichiers stockés dans iCloud sans aucun partage public restent hors du dispositif.
Il ne s’agit donc pas d’un balayage général des sauvegardes. Le geste qui déclenche le contrôle est celui que beaucoup font sans y penser, en choisissant le lien ouvert parce qu’il évite au destinataire de créer un compte Apple. Ce confort avait déjà un coût caché en matière de chiffrement.
Un lien public n’est plus chiffré de bout en bout
Apple le reconnaît noir sur blanc : un élément partagé par lien public n’est plus chiffré de bout en bout, même avec la protection avancée des données activée. Cette option, lancée fin 2022, garantit qu’Apple ne peut pas lire la plupart des contenus iCloud. Elle a été retirée aux nouveaux utilisateurs britanniques en février 2025, après une demande d’accès du gouvernement du Royaume-Uni.
La perte de chiffrement n’est pas nouvelle, puisque le serveur doit pouvoir afficher le fichier dans un navigateur. Ce qui change, c’est qu’Apple passe d’un accès technique possible à un examen annoncé des contenus. Le contraste avec le discours tenu par l’entreprise ces dernières années est saisissant.
Le revirement d’une Apple qui refusait de scanner
En 2021, Apple avait présenté un système de détection des images pédocriminelles dans iCloud Photos, avant de l’abandonner fin 2022 face aux critiques des défenseurs de la vie privée. En 2023, la marque justifiait encore ce renoncement en expliquant que scanner les données iCloud créerait de nouvelles failles pour les voleurs de données.
Scanner un type de contenu, par exemple, ouvre la porte à une surveillance de masse.
Erik Neuenschwander, directeur de la protection de la vie privée et de la sécurité des enfants chez Apple, réponse à l’association Heat Initiative transmise à Wired, 31 août 2023
Le périmètre de 2026 est plus étroit, puisqu’il se limite aux contenus que leur propriétaire a lui-même rendus publics. La logique reste pourtant celle que l’entreprise rejetait, et la liste des contenus recherchés n’est même pas précisée. Apple, qui exigeait en octobre votre feu vert explicite avant qu’un agent IA lise votre Mac, s’accorde ici un droit de regard sans consentement supplémentaire.
Des sanctions larges pour des critères inconnus
La page d’assistance énumère ce qu’Apple peut faire en cas de contenu jugé nuisible. L’entreprise peut déplacer, refuser, modifier, retirer ou supprimer le contenu à tout moment, sans préciser si le propriétaire sera prévenu avant.
Les conséquences peuvent aller beaucoup plus loin. Apple se réserve le droit de bloquer ou de désactiver le compte Apple, d’empêcher la création d’un nouveau compte avec la même adresse e-mail ou le même numéro de téléphone, et de faire appel aux autorités judiciaires si nécessaire. Pour un utilisateur qui a acheté des centaines d’applications, de films ou de musiques, perdre son compte revient à perdre l’accès à cette bibliothèque.
Le risque d’erreur n’est pas théorique. Sans critères publiés, impossible de savoir si une photo médicale, une image d’art ou un document sensible pourrait être signalé, et la page ne mentionne aucune procédure de recours en cas de faux positif. Cette zone grise pousse à regarder de près la façon dont on partage ses fichiers.
Le partage par invitation, dernier espace préservé
La nouvelle règle dessine deux usages d’iCloud. D’un côté, le partage avec des personnes invitées nommément, qui reste en dehors du contrôle annoncé par Apple et oblige chaque destinataire à se connecter avec son propre compte. De l’autre, le lien ouvert, pratique mais désormais soumis à l’examen d’Apple et à ses sanctions. Ce choix, que l’on faisait jusqu’ici pour gagner quelques secondes, prend une tout autre importance.
Les semaines qui précèdent la sortie publique d’iOS 27.3 diront si Apple précise sa démarche, et si la page d’assistance s’enrichit d’une définition des contenus visés ou d’un recours. iOS 27, présenté en juin comme la version qui installait l’IA au cœur de l’iPhone, devient aussi celle où Apple commence à lire ce que ses clients rendent public, et cette bascule mérite d’être suivie à chaque mise à jour.