Dans cet article Dans cet article
- Une autorisation demandée avant la connexion, plus après
- Dix ans de préparation, de l’option discrète au réglage imposé
- 95 % des utilisateurs ne verront jamais la fenêtre
- Les petits sites, premiers perdants de l’alerte
- Que faire quand la fenêtre apparaît
- Le navigateur dominant écrit seul les règles du web
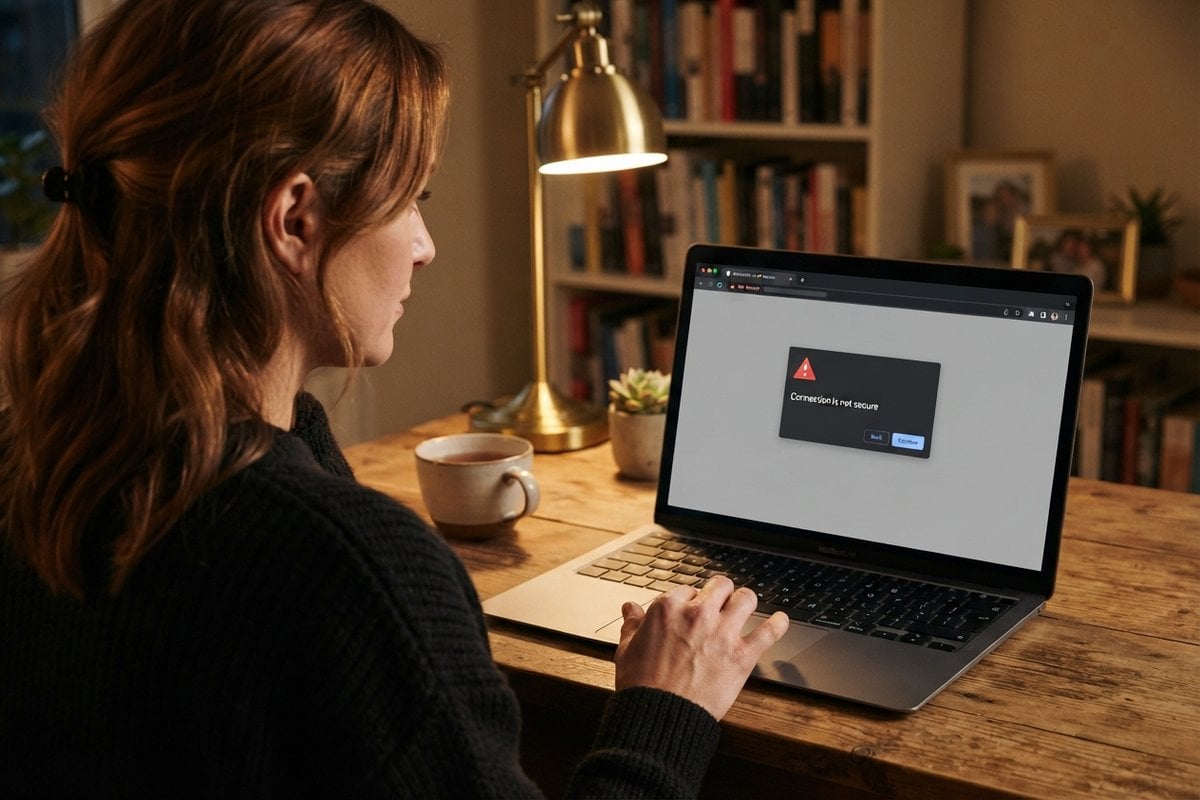
Ouvrir un vieux site d’association, la page d’un petit commerce ou une archive en ligne pouvait jusqu’ici se faire sans y penser. Depuis l’annonce publiée par Google le 21 octobre 2026, Chrome s’interpose avant même de charger la page quand celle-ci n’utilise pas HTTPS, la version chiffrée du protocole qui transporte les pages web. Une fenêtre vous demande d’autoriser la connexion non sécurisée, et rien ne s’affiche tant que vous n’avez pas répondu.
Le changement paraît anodin, il ne l’est pas. Chrome est le navigateur qui fixe de fait les usages du web, et ce réglage, longtemps réservé aux plus prudents, devient le comportement par défaut pour tous les utilisateurs du navigateur de Google. Que va réellement changer cette fenêtre dans votre navigation, et qui va en payer le prix ?
Une autorisation demandée avant la connexion, plus après
Jusqu’ici, un site en HTTP s’affichait normalement, accompagné d’une petite mention « Non sécurisé » dans la barre d’adresse. Le problème, selon l’équipe sécurité de Chrome, est que cet avertissement arrive trop tard : les données sont déjà parties en clair au moment où vous lisez la mention, et une simple redirection invisible n’en affiche aucune.
Le nouveau fonctionnement inverse la logique. Lors de la première visite sur un site public sans HTTPS, Chrome demande votre accord avant d’établir la connexion. Une fois l’autorisation donnée, le navigateur ne vous la redemande plus, sauf si vous restez au moins deux semaines sans revenir sur ce site. Le détail est expliqué dans le billet de l’équipe Chrome du 21 octobre 2026.
Deux catégories d’adresses échappent à la fenêtre : les adresses IP locales, comme celle de votre box, et les noms internes d’une seule étiquette utilisés en entreprise. Google justifie cette exception par un risque plus faible, puisqu’un attaquant devrait se trouver sur le même réseau que vous pour détourner ces connexions.
Dix ans de préparation, de l’option discrète au réglage imposé
Cette bascule n’a rien d’improvisé. Google l’a déroulée par étapes, chaque palier annoncé plusieurs mois à l’avance, au point de rendre la décision presque attendue :
- 2015 : seules 30 à 45 % des navigations Chrome passent par HTTPS, selon le rapport de transparence de Google ;
- 2020 : la part grimpe entre 95 et 99 % selon les plateformes, puis la progression marque le pas ;
- 2022 : le réglage « Toujours utiliser des connexions sécurisées » apparaît, en option à activer soi-même ;
- 28 octobre 2025 : Google annonce que l’avertissement deviendra la règle pour tous en octobre 2026 ;
- Avril 2026 : Chrome 147 l’active pour plus d’un milliard d’utilisateurs inscrits à la Protection renforcée ;
- 21 octobre 2026 : Google confirme l’extension à l’ensemble des utilisateurs, par défaut.
Lue dans l’ordre, cette chronologie dit surtout une chose : Google a attendu que le web soit presque entièrement chiffré pour rendre l’alerte obligatoire. Imposer cette fenêtre en 2015, c’était bloquer plus de la moitié des pages visitées.
95 % des utilisateurs ne verront jamais la fenêtre
Les premiers chiffres de déploiement publiés par Google sont rassurants pour l’utilisateur moyen. Sur ordinateur, près de 95 % des utilisateurs de Chrome ne croisent aucun avertissement au cours d’une semaine donnée, et moins de 1 % en voient trois ou plus. Sur mobile, la proportion d’alertes est encore plus faible.
Chrome demandera à l’utilisateur d’approuver l’utilisation de HTTP la première fois qu’il visite le site.
Joe DeBlasio, Chris Thompson et leurs collègues de l’équipe Secure Web and Networking de Chrome, billet du blog Google annonçant l’activation par défaut, 21 octobre 2026
L’expérience menée en amont sur Chrome 141 allait dans le même sens : l’utilisateur médian voyait moins d’un avertissement par semaine, et les alertes restaient très en dessous de 3 % des navigations. La gêne se concentre donc sur une minorité, celle qui fréquente encore régulièrement des sites jamais mis à jour.
Les petits sites, premiers perdants de l’alerte
Pour un éditeur, la fenêtre de Chrome agit comme un panneau d’avertissement planté devant sa porte. Une partie des visiteurs hésitera à cliquer sur « continuer » face à un message qui parle de connexion non sécurisée, et repartira vers un concurrent. Les grandes plateformes, chiffrées depuis longtemps, ne sont pas concernées.
Restent les retardataires : blogs abandonnés, sites associatifs montés il y a quinze ans, pages d’artisans jamais touchées depuis leur mise en ligne. Les chiffres de Google montrent que l’écart se loge surtout sur certains systèmes, avec 84 % de navigations chiffrées sous Linux en octobre 2025 contre plus de 99 % sur Android et Mac. Un certificat gratuit suffit pourtant à faire disparaître l’alerte, ce qui transforme la mesure en ultimatum technique adressé aux propriétaires de sites.
Que faire quand la fenêtre apparaît
Face au nouvel écran, quelques réflexes évitent à la fois la panique et l’autorisation donnée par habitude à n’importe quelle page :
- vérifiez l’adresse affichée : une page de connexion bancaire ou de messagerie en HTTP n’a aucune raison d’exister en 2026 ;
- ne saisissez jamais de mot de passe ni de coordonnées bancaires sur un site pour lequel Chrome vient de vous alerter ;
- pour un site ancien et purement informatif, l’autorisation reste raisonnable, et elle vaut deux semaines sans nouvelle demande ;
- l’interface de votre box ou de votre imprimante réseau, joignable par une adresse IP locale, ne déclenche pas la fenêtre.
Le réglage reste désactivable dans les paramètres de sécurité de Chrome, comme Google s’y était engagé dès 2025. Le couper revient pourtant à retrouver l’ancienne situation, où l’alerte arrivait une fois les données envoyées.
Le navigateur dominant écrit seul les règles du web
Google présente Chrome comme le premier navigateur à franchir ce pas, et espère que les autres suivront. La décision est défendable sur le fond, puisqu’une connexion en clair peut être détournée sans que vous le voyiez. Elle rappelle aussi que l’éditeur du navigateur le plus utilisé peut, d’une mise à jour, décider quelles pages méritent d’être affichées sans condition, comme Mozilla a pu imposer d’autres arbitrages avec l’affichage de publicités dans Firefox 156.
Les mêmes choix unilatéraux se lisent ailleurs chez Google, de la fin programmée de ChromeOS en 2034 au pilotage des usages par défaut. Cette fois, l’intérêt de l’utilisateur et celui du géant coïncident, et les quelques pourcents de web non chiffré qui subsistent ont désormais une échéance concrète : passer à HTTPS, ou accepter de perdre une partie de leurs visiteurs à chaque première visite.